Mofrad
مسئله اتصال هوش مصنوعی به ابزار داخلی
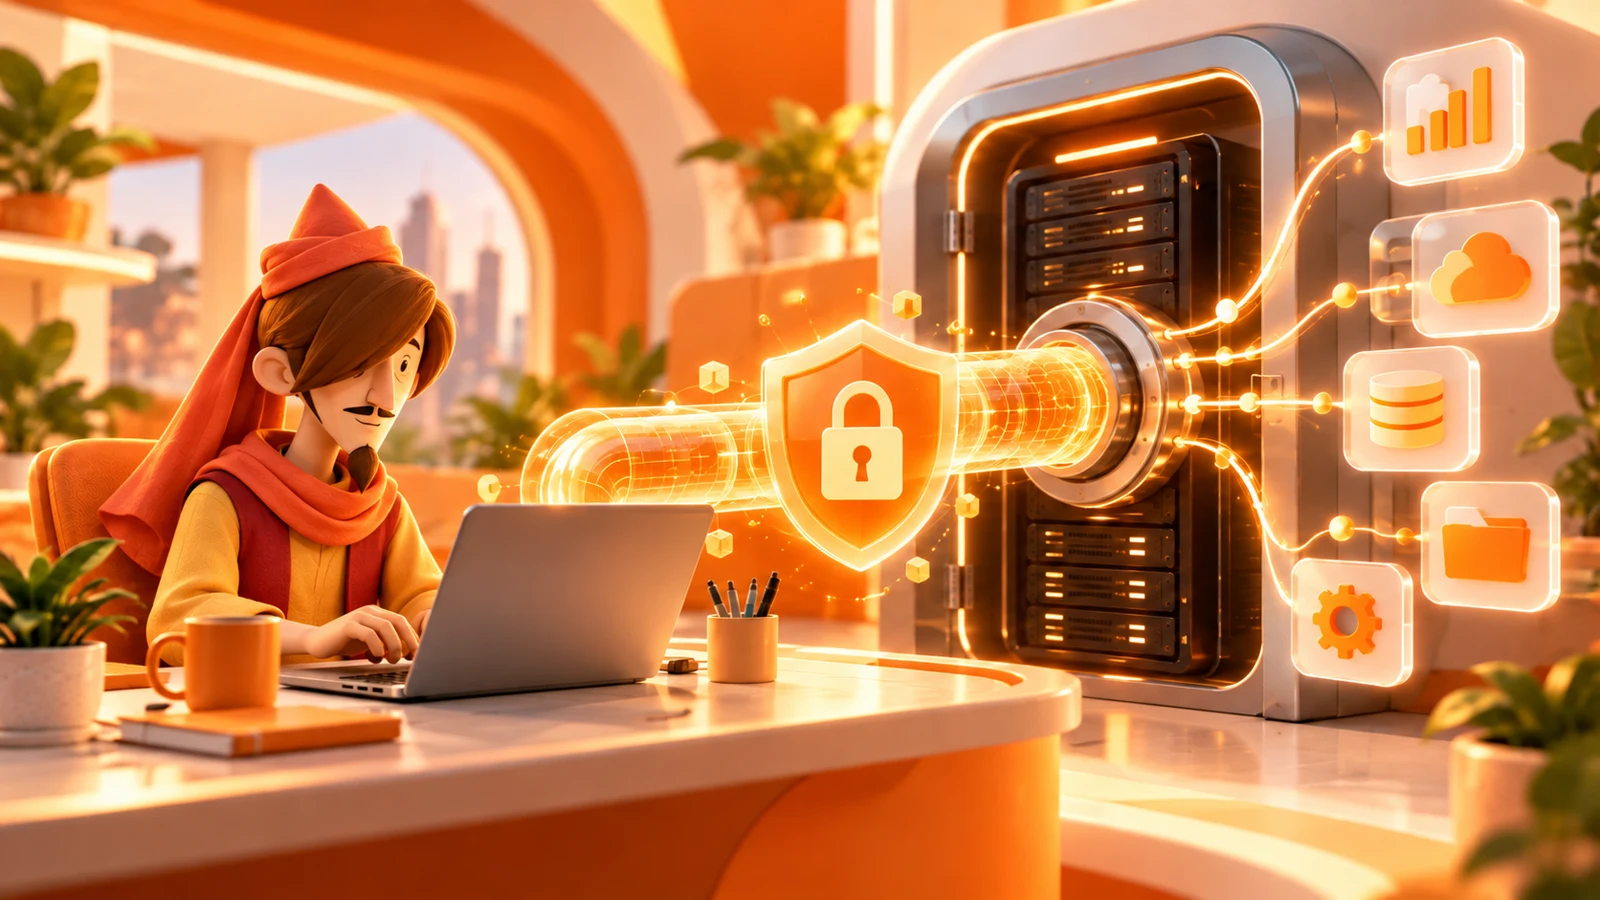
عامل برای انجام کار واقعی باید به ابزار، فایل یا سامانه شرکت وصل شود. عمومیکردن یک سرور داخلی فقط برای دسترسی عامل، سطح حمله و مسئولیت نگهداری را بالا میبرد. Secure MCP Tunnel برای اتصال خروجی از شبکه سازمان طراحی شده تا سرور خصوصی مستقیماً روی اینترنت منتشر نشود.
MCP قراردادی برای معرفی ابزار و منبع به مدل است. تونل امن بهتنهایی مجوز درست یا ابزار امن نمیسازد؛ فقط مسیر ارتباط را تغییر میدهد. سازمان همچنان باید هویت، دسترسی، ورودی و ثبت رویداد را کنترل کند.
تونل چگونه کار میکند؟
یک tunnel-client تحت کنترل مشتری داخل شبکه اجرا میشود و به سرور MCP خصوصی دسترسی دارد. این مشتری اتصال امن را به محصولات پشتیبانیشده مانند ChatGPT web، Codex، Responses API یا AgentKit برقرار میکند. درخواست از مسیر تونل به ابزار میرسد بدون اینکه آدرس داخلی برای اینترنت عمومی باز شود.
مزیت معماری خروجی این است که فایروال سازمان لازم نیست ورودی ناشناس را بپذیرد. بااینحال کلید، گواهی و محیط اجرای tunnel-client دارایی حساساند. اگر همان میزبان ناامن باشد، خصوصیبودن آدرس مشکل را حل نمیکند.
نمونه کاربرد؛ گزارش داخلی بدون کپی داده
فرض کنید مدیر میخواهد گزارش فروش را براساس داده داخلی بگیرد. بهجای بارگذاری فایل کامل در چت، یک ابزار MCP میتواند پرسوجوی محدود اجرا و فقط جمعبندی مجاز را برگرداند. عامل از ابزار استفاده میکند و داده خام یا اعتبار پایگاه داده را نمیبیند.
ابزار باید ورودی محدود داشته باشد؛ مثلاً بازه تاریخ و گروه محصول، نه متن SQL آزاد. نتیجه نیز سقف و فیلتر داشته باشد. این طراحی اصل حداقل اختیار را اجرا میکند و خطای مدل را از پایگاه داده دور نگه میدارد.
احراز هویت و کمترین دسترسی
هر کاربر و عامل باید با هویت قابلردیابی وارد شود. دسترسی یک حساب عمومی برای همه تیم، بررسی حادثه را دشوار میکند. نقشها را براساس وظیفه بسازید و ابزار خواندنی را از ابزار تغییردهنده جدا کنید. محیط آزمایش و تولید نیز اعتبار مستقل داشته باشند.
برای شروع فقط ابزارهای خواندنی کمخطر را متصل کنید. پس از مشاهده لاگ و رفتار، اقدام محدود با تأیید انسانی اضافه شود. حذف، پرداخت، تغییر موجودی و ارسال بیرونی نباید نخستین آزمایش تونل باشند.
ثبت رویداد و جلوگیری از نشت داده
لاگ باید نشان دهد چه کاربری، چه ابزاری، با چه ورودی و چه نتیجهای را در چه زمانی فراخوانی کرده است. داده حساس را در لاگ خام تکرار نکنید؛ شناسه و خلاصه کافی است. زمان نگهداری و دسترسی به گزارشها باید مطابق سیاست سازمان باشد.
خروجی ابزار را نیز محدود کنید. اگر عامل فقط تعداد سفارش را میخواهد، نام و تلفن مشتری نباید برگردد. فیلتر داده در سرور ابزار انجام شود، نه با درخواست از مدل برای نادیدهگرفتن ستونها. کنترل فنی از دستور متنی قابلاعتمادتر است.
گزارش امنیتی باید خطاهای ردشده را هم نشان دهد. تلاش برای فراخوانی ابزار خارج از نقش، ورودی بیشازحد بزرگ یا الگوی تکرار غیرعادی میتواند نشانه تنظیم بد یا سوءاستفاده باشد. هشدار قابلاقدام از انباشت لاگ خام مفیدتر است.
پایداری و برنامه توقف
قطع تونل نباید باعث اقدام ناقص یا تکراری شود. ابزارهای تغییردهنده به شناسه یکتا، تراکنش و رفتار روشن در timeout نیاز دارند. عامل باید فرق نتیجه نامعلوم و شکست قطعی را بداند؛ در حالت نامعلوم تکرار کور ممکن است سفارش یا پیام را دوباره ایجاد کند.
کلیدها را چرخش دهید، نسخه مشتری تونل را بهروز نگه دارید و راه توقف اضطراری تعریف کنید. اگر رفتار غیرعادی دیده شد، امکان قطع اتصال و غیرفعالکردن ابزار بدون خاموشکردن کل سامانه ضروری است.
جمعبندی؛ تونل امن برای چه سازمانی است؟
شرکتی که ابزار MCP خصوصی، شبکه داخلی یا الزام عدم انتشار عمومی دارد از Secure MCP Tunnel سود میبرد. این فناوری مسیر ارتباط را امنتر میکند، اما جای طراحی دسترسی، ابزار محدود، ثبت رویداد و تأیید انسانی را نمیگیرد. امنیت مجموعه این لایههاست.
این قابلیت بیشتر سازمانی و توسعهای است و خرید ChatGPT Plus بهتنهایی آن را برای هر حساب فعال نمیکند. مفردشاپ محصول سازمانی مستقیمی برای تونل ندارد. برای استفاده فردی از ابزارهای آماده، ChatGPT Plus یا Manus را بررسی کنید؛ برای اتصال داخلی، تیم فنی باید مستندات و شرایط سازمانی را جدا ارزیابی کند.
پیش از تولید، یک مرور تهدید کوتاه انجام دهید: چه دادهای عبور میکند، چه کسی اجازه دارد، خرابی چگونه مهار میشود و کدام گزارش برای بررسی حادثه لازم است.